
¡Hola y hola querido lector! Hoy vengo a hablarte de Imunify360, la herramienta de seguridad que incluyen muchos hostings en sus planes y que seguramente hayas visto en tu panel de control sin saber muy bien qué hace.
Imunify360 puede ser un gran aliado para proteger tu página web frente a malware, ataques de fuerza bruta o bots. Pero también conviene saber cómo funciona, porque a veces bloquea lo que no debe.
En este post te explico qué es Imunify360, cómo protege tu página web, qué secciones tiene en el panel de tu hosting, qué problemas puede dar y cómo solucionarlos. ¡Vamos con ello!
Resumen rápido
- Imunify360 es una suite de seguridad para servidores web desarrollada por CloudLinux que muchos hostings incluyen en cPanel, Plesk o DirectAdmin.
- Combina firewall de aplicaciones web (WAF), CAPTCHA, protección contra fuerza bruta, escáner de malware y defensa proactiva.
- Existe una versión más básica, ImunifyAV, centrada en el análisis de malware.
- Es una capa de seguridad muy útil, pero no sustituye a mantener WordPress actualizado ni a tener copias de seguridad.
¿Qué es Imunify360?
Imunify360 es una solución de seguridad integral para servidores Linux desarrollada por CloudLinux, la empresa detrás del sistema operativo CloudLinux, muy utilizado en hostings compartidos. Protege las páginas web alojadas en el servidor frente a malware, ataques de fuerza bruta, inyecciones de código, bots maliciosos y otras amenazas.
A diferencia de un antivirus tradicional, Imunify360 no se limita a escanear archivos: combina varias capas de protección que detectan, bloquean y limpian amenazas en el propio servidor.
Además, utiliza información de ataques detectados en todos los servidores donde está instalado. Cuando se identifica un nuevo patrón de ataque o una IP maliciosa, esa información se comparte con el resto de instalaciones para bloquearla más rápido.

Imunify360 vs ImunifyAV
| Característica | ImunifyAV | Imunify360 |
|---|---|---|
| Escáner de malware | Sí | Sí |
| Limpieza automática de malware | En versiones de pago | Sí |
| Firewall de aplicaciones web (WAF) | No | Sí |
| Protección contra fuerza bruta | No | Sí |
| CAPTCHA antibots | No | Sí |
| Defensa proactiva | No | Sí |
Si tu hosting solo incluye ImunifyAV, tendrás un buen escáner de malware, pero no la protección completa del servidor.
¿Es importante que tu hosting incluya Imunify360?
Sí, es un valor añadido importante, aunque no el único sistema válido. Una brecha de seguridad puede provocarte pérdida de datos, robo de información, spam insertado en tu página web, avisos de «sitio peligroso» en los navegadores y problemas de posicionamiento.
Por eso, al elegir un hosting conviene comprobar qué sistema de seguridad utiliza. Imunify360 es uno de los más extendidos en hostings con cPanel, pero otros proveedores utilizan sistemas propios. Por ejemplo, SiteGround cuenta con su propio sistema de protección antibots y su escáner de seguridad.
Lo importante no es tanto la marca de la herramienta, sino que tu hosting tenga firewall, protección antimalware y copias de seguridad.
¿Cómo protege Imunify360 tu página web?
Imunify360 se basa en cuatro pilares: detectar, bloquear, limpiar y prevenir. Estas son sus principales funciones:
Firewall de aplicaciones web (WAF)
El firewall analiza el tráfico que llega a tu página web y bloquea las peticiones maliciosas basándose en listas de IPs peligrosas y reglas de ataques conocidos.
Por ejemplo, si alguien intenta una inyección SQL a través de un formulario, el WAF detecta el patrón y bloquea la petición antes de que llegue a WordPress.
CAPTCHA antibots
Cuando Imunify360 detecta actividad sospechosa, como muchas peticiones desde la misma IP en poco tiempo, puede mostrar un CAPTCHA para comprobar que se trata de una persona real.
Esto reduce el spam en formularios y comentarios y frena muchos ataques automatizados.
Protección contra ataques de fuerza bruta
Los ataques de fuerza bruta prueban miles de combinaciones de usuario y contraseña para entrar en el panel de administración de WordPress, Joomla o PrestaShop.
Imunify360 monitoriza los intentos de acceso y, si detecta demasiados fallos en poco tiempo, bloquea la IP o le muestra un CAPTCHA. Aun así, sigue siendo imprescindible utilizar contraseñas seguras y, si puedes, cambiar la URL de acceso a WordPress.
Escáner y limpieza de malware
Imunify360 analiza los archivos de tu hosting en busca de malware, puertas traseras y código sospechoso. Además de los escaneos programados, detecta en tiempo real los archivos que se suben o modifican.
Cuando encuentra un archivo infectado, puede ponerlo en cuarentena o limpiarlo automáticamente, según la configuración de tu hosting.
Defensa proactiva
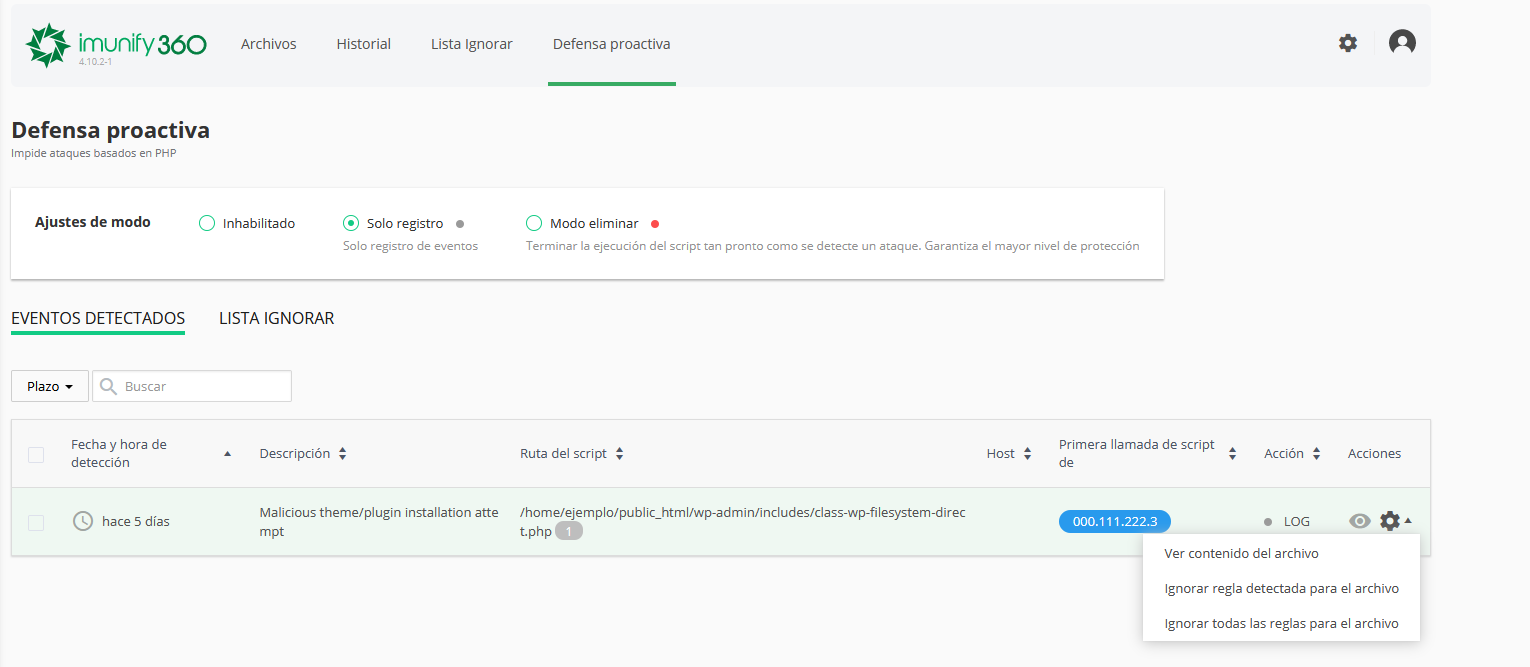
La defensa proactiva analiza el comportamiento de los scripts PHP mientras se ejecutan. Si un script empieza a realizar acciones propias de malware, como inyectar código en otros archivos, lo bloquea aunque todavía no esté identificado como malicioso.
Es decir, no espera a conocer la amenaza: actúa en función de lo que el código intenta hacer.
Secciones de Imunify360 en tu hosting
Si tu hosting incluye Imunify360, lo encontrarás en tu panel de control (cPanel, Plesk o DirectAdmin), normalmente dentro del apartado de Seguridad. Las secciones disponibles dependen de la configuración que haya activado tu proveedor.
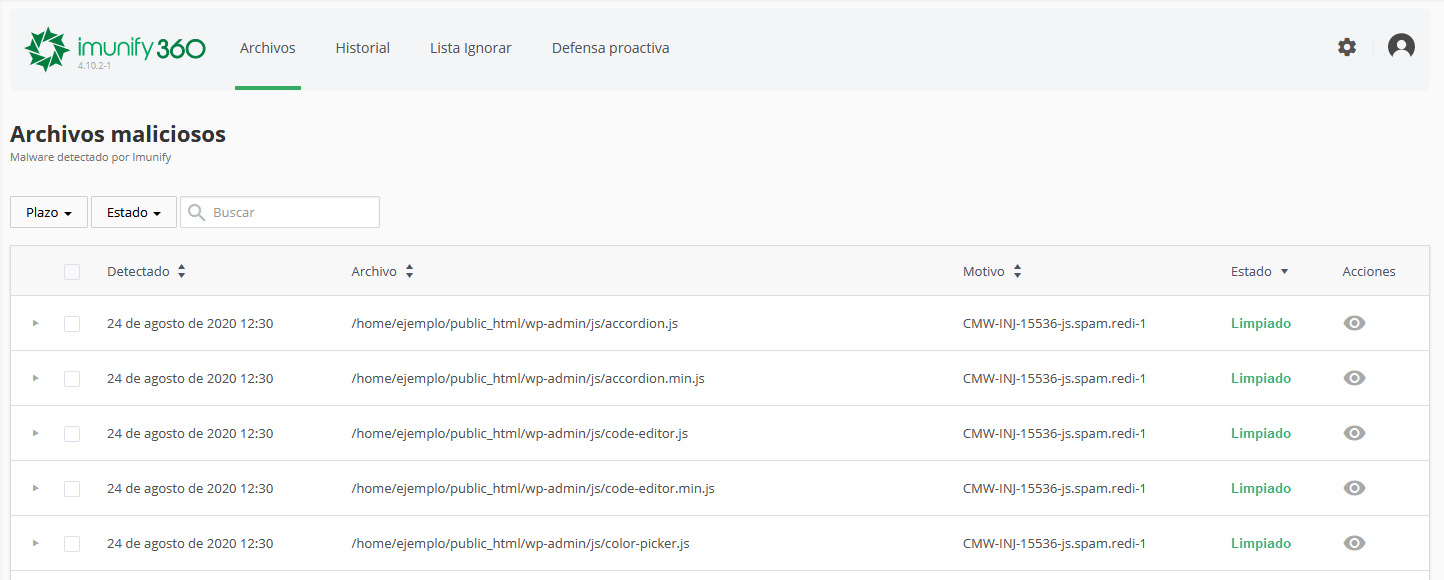
Archivos
En la sección Archivos verás los ficheros analizados y los que se han detectado como maliciosos o se han puesto en cuarentena. Desde aquí podrás:
- Restaurar un archivo en cuarentena si estás seguro de que no es malicioso.
- Eliminar definitivamente los archivos infectados.
- Ignorar un aviso si se trata de un falso positivo.
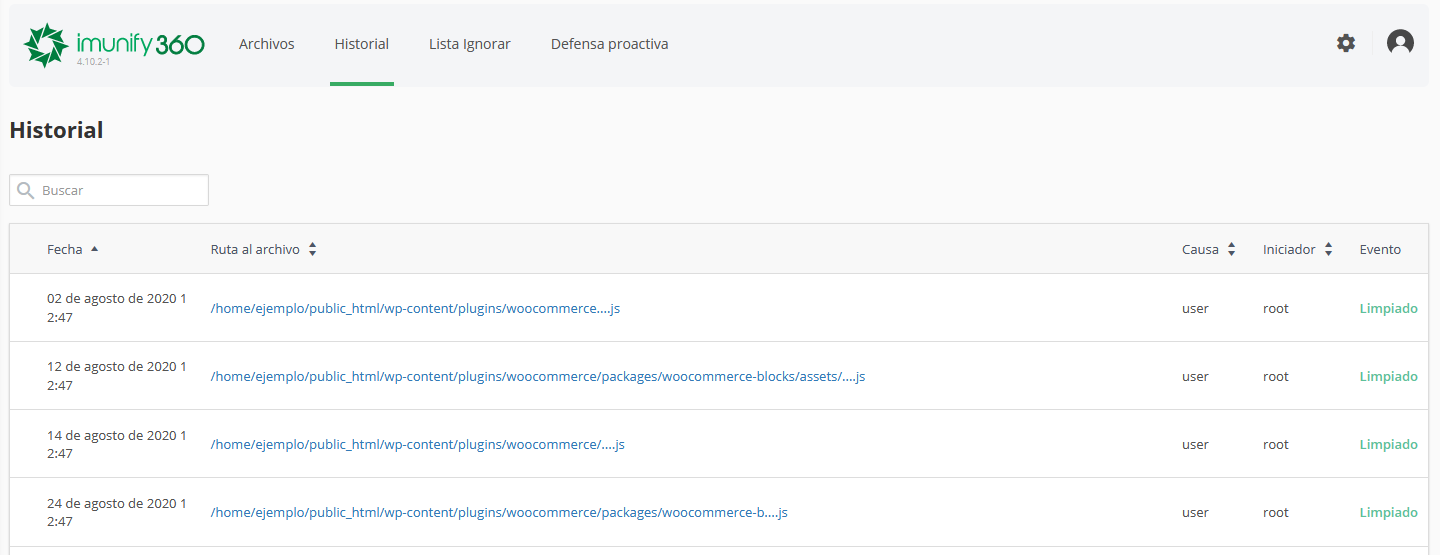
Historial
El Historial registra los eventos de seguridad: amenazas bloqueadas, archivos limpiados, escaneos realizados y otras acciones. Funciona como un registro o log de la seguridad de tu página web.
Es muy útil para investigar qué pasó si tu página web tuvo un problema en un momento concreto.
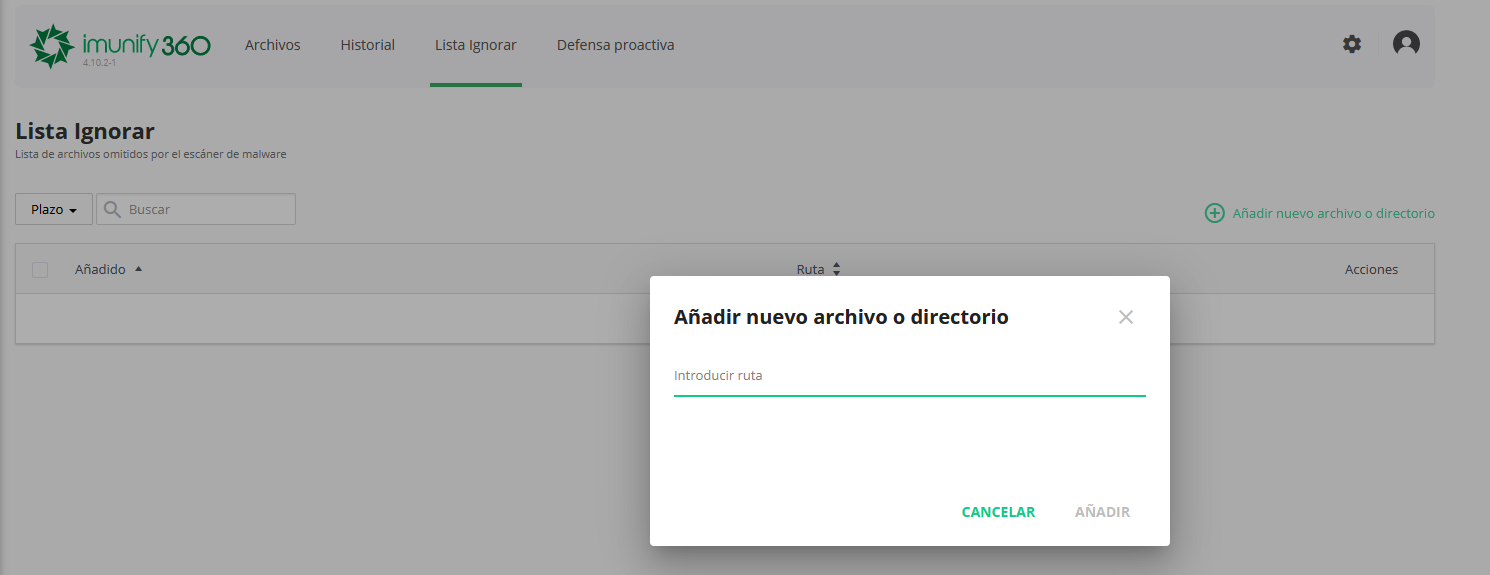
Lista de ignorados
La lista de ignorados indica a Imunify360 qué archivos o rutas no debe marcar como amenaza. Puede ser útil con plugins o scripts legítimos que el escáner detecta de forma errónea.
Sin embargo, úsala con mucho cuidado: lo que ignores dejará de analizarse y podría convertirse en una puerta de entrada.
Defensa proactiva
En esta sección puedes revisar los scripts bloqueados y, según tu hosting, ajustar el comportamiento del módulo. Mi recomendación es dejarlo en la configuración por defecto salvo que tengas un problema concreto.
Problemas habituales con Imunify360 y cómo solucionarlos
Imunify360 es muy eficaz, pero al ser tan estricto puede generar falsos positivos. Estos son los problemas más habituales:
- Te aparece un CAPTCHA o te bloquea al entrar en tu propia página web. Suele pasar tras varios intentos fallidos de acceso o al trabajar desde una red compartida. Pide a tu hosting que añada tu IP a la lista blanca.
- Un plugin deja de funcionar o da error 403. Es posible que una regla del WAF esté bloqueando una petición legítima. Revisa el historial y contacta con el soporte de tu hosting para desactivar esa regla concreta.
- Un archivo legítimo aparece en cuarentena. Si estás seguro de que es un falso positivo, restáuralo y añádelo a la lista de ignorados.
- Utilizas Cloudflare y se bloquean IPs de sus servidores. Asegúrate de que tu hosting tiene bien configurada la detección de la IP real de los visitantes.
PD. Si Imunify360 detecta malware en tu WordPress, no te limites a borrar el archivo. Averigua por dónde entró, actualiza todo y cambia las contraseñas, o volverá a aparecer. Te explico qué hacer en WordPress hackeado.
¿Imunify360 es suficiente para proteger WordPress?
No. Imunify360 es una capa de seguridad muy valiosa, pero no sustituye a las buenas prácticas. Para proteger tu WordPress necesitas también:
- Mantener WordPress, plugins y themes actualizados.
- Utilizar contraseñas seguras y, si puedes, autenticación en dos pasos.
- Tener copias de seguridad automáticas y fuera del servidor.
- Eliminar plugins y themes que no utilices.
- No instalar plugins o themes piratas.
Te explico todas las medidas en mis formas de mejorar la seguridad de WordPress y en mi comparativa del mejor antivirus para WordPress.
Conclusiones sobre Imunify360
Contar con un hosting que incluya Imunify360 marca una diferencia importante en la seguridad de tu página web. Su combinación de firewall, protección contra fuerza bruta, escáner de malware y defensa proactiva frena la mayoría de ataques automatizados.
Mi recomendación: aprovéchalo si tu hosting lo incluye, revisa de vez en cuando su historial y no te olvides de lo básico: actualizaciones, contraseñas seguras y copias de seguridad.
Y si prefieres no preocuparte por la seguridad de tu WordPress, en mi servicio de mantenimiento web WordPress me encargo de las actualizaciones, las copias y la vigilancia de tu página web.
¿Tu hosting incluye Imunify360? ¿Te ha dado algún falso positivo? ¡Te leo en los comentarios!
Preguntas frecuentes sobre Imunify360
¿Qué es Imunify360?
Imunify360 es una suite de seguridad para servidores web Linux desarrollada por CloudLinux. Combina firewall de aplicaciones web, CAPTCHA antibots, protección contra fuerza bruta, escáner de malware y defensa proactiva.
¿Qué diferencia hay entre Imunify360 e ImunifyAV?
ImunifyAV se centra en el análisis de malware, mientras que Imunify360 añade firewall de aplicaciones web, protección contra fuerza bruta, CAPTCHA y defensa proactiva, ofreciendo una protección mucho más completa del servidor.
¿Dónde encuentro Imunify360 en mi hosting?
Normalmente en el panel de control de tu hosting, como cPanel, Plesk o DirectAdmin, dentro del apartado de Seguridad. Las secciones disponibles dependen de la configuración de cada proveedor.
¿Por qué Imunify360 me muestra un CAPTCHA?
Porque ha detectado actividad sospechosa desde tu IP, como muchos intentos de acceso fallidos o demasiadas peticiones en poco tiempo. Si eres tú, pide a tu hosting que añada tu IP a la lista blanca.
¿Imunify360 puede bloquear un plugin legítimo?
Sí. Las reglas del firewall o la defensa proactiva pueden generar falsos positivos y bloquear peticiones de plugins legítimos. En ese caso, revisa el historial y pide al soporte de tu hosting que ajuste la regla que provoca el bloqueo.
¿Imunify360 es suficiente para proteger WordPress?
No por sí solo. Es una capa de seguridad muy útil, pero debe complementarse con actualizaciones de WordPress, plugins y themes, contraseñas seguras, autenticación en dos pasos y copias de seguridad externas.
¿Qué hago si Imunify360 detecta malware en mi página web?
Revisa los archivos detectados, elimina o limpia los infectados, actualiza WordPress, plugins y themes, cambia todas las contraseñas y averigua por dónde entró el malware para evitar que vuelva a aparecer.
