¡Hola y hola querido lector! Ya estoy un día más por aquí para hablarte del odiado archivo xmlrpc.php de WordPress, también conocido como el «cuela ataques».
Sí, como lo oyes.
Si tu web está hecha con el CMS WordPress, es muy probable que te hayas encontrado alguna vez con este archivo. Pero, ¿sabes realmente qué es el xmlrpc.php, para qué sirve y por qué muchas veces es mejor desactivarlo?
En este post te explicaré de forma fácil y sencilla qué es el archivo xmlrpc.php de WordPress, cuáles son los riesgos de tenerlo habilitado y cómo desactivarlo para proteger tu web.
¡Vamos al lío!
¿Qué es xmlrpc.php (XML-RPC) en WordPress?
El archivo xmlrpc.php (XML-RPC) de WordPress es un protocolo de comunicación remota que permite que aplicaciones y servicios externos interactúen con tu WordPress sin necesidad de acceder al panel de administración.
El término XML-RPC significa Extensible Markup Language Remote Procedure Call. Gracias a este protocolo, aplicaciones externas pueden enviar solicitudes a tu WordPress y recibir respuestas automáticas para, por ejemplo, publicar posts desde apps móviles o conectar tu web con herramientas de terceros.
El archivo phpxmlrpc (como también lo encontrarás nombrado en algunos contextos de PHP) es parte nativa del núcleo de WordPress, lo que significa que viene instalado y activado por defecto en cualquier instalación de WordPress.
Y ahí está el problema.
¿Para qué sirve el xmlrpc.php de WordPress?
El archivo WordPress xmlrpc tiene varias funciones legítimas:
- Publicación desde aplicaciones externas: permite publicar contenido en tu WordPress desde apps de terceros sin entrar al panel de administración.
- Conexión con servicios de terceros: herramientas como Jetpack o algunos plugins de SEO utilizan el xmlrpc.php para interactuar con tu web y extraer estadísticas o gestionar contenido de forma remota.
- Sincronización de publicaciones: si usas un gestor de contenidos diferente a WordPress, el xmlrpc.php permite sincronizar publicaciones y datos entre plataformas.
¿Cuáles son los riesgos del xmlrpc.php en WordPress?
Aunque a priori el xml rpc WordPress puede parecer inofensivo, puede poner en serio peligro la seguridad de tu web si no lo gestionas bien.
Ataques de fuerza bruta a través del xmlrpc.php
Uno de los problemas más frecuentes del xmlrpc WordPress habilitado es el riesgo de ataques de fuerza bruta.
Los ciberdelincuentes intentan adivinar tus claves de acceso (usuario y contraseña) enviando cientos o miles de intentos de inicio de sesión automáticos a través del xmlrpc.php.
El problema es que este archivo permite enviar múltiples intentos de login en un único request, lo que lo hace especialmente vulnerable. Si los atacantes tienen éxito, pueden acceder a tu panel de administración y tomar el control total de tu WordPress.
Ataques DDoS usando xmlrpc.php
Otro riesgo es que los ciberdelincuentes usen el xml-rpc WordPress para ejecutar ataques DDoS (Denegación de Servicio Distribuido).
Un atacante puede usar el xmlrpc.php para realizar solicitudes masivas a tu servidor, sobrecargándolo y provocando caídas temporales de tu web. Además, si tu hosting no aísla correctamente las aplicaciones en un servidor compartido, este tipo de ataque puede tumbar todas las webs alojadas en ese mismo servidor.
Conexiones no autorizadas y ataques desde YouTube y otras plataformas
Si monitoreas los logs de tu servidor es probable que hayas visto peticiones a rutas como /xmlrpc.php connections o /xmlrpc.php youtube. Estas rutas son intentos automatizados de bots y scripts maliciosos que exploran tu servidor en busca de vulnerabilidades a través del xmlrpc.php.
Aunque estas peticiones no siempre implican un ataque directo, sí suponen una carga innecesaria en tu servidor y pueden ser el primer paso de un ataque más serio.
XML-RPC en la actualidad: ¿por qué se sigue usando?
A pesar de los riesgos, algunos usuarios y servicios siguen usando el xml rpc php:
- Jetpack y algunos plugins todavía dependen de este archivo para ciertas funciones.
- Publicación desde móvil: los usuarios que publican contenido desde aplicaciones móviles pueden necesitar el xmlrpc.php activo.
Pero si no usas ninguna de estas funciones, probablemente no necesites tenerlo habilitado.
Cómo deshabilitar el xmlrpc.php en WordPress: 3 métodos
Si has decidido que no necesitas el WordPress xmlrpc.php activo, tienes varias formas de desactivarlo:
1. Deshabilitar xmlrpc.php mediante plugin
La forma más sencilla es usar un plugin. Los más recomendados son:
- Disable XML-RPC-API: gratuito y específico para esta tarea.
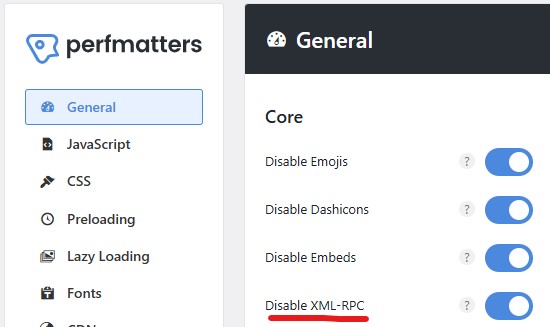
- Perfmatters: plugin de rendimiento de pago que incluye la opción de desactivar el xmlrpc.php con un solo clic.
- Wordfence, iThemes Security y otros antivirus de WordPress también incluyen la opción de deshabilitar XMLRPC.
2. Deshabilitar xmlrpc.php mediante .htaccess
Si prefieres no usar un plugin, puedes deshabilitar el xml-rpc.php editando el archivo .htaccess de tu WordPress:
- Accede a tu servidor a través de FTP o cPanel.
- Localiza el archivo .htaccess en la carpeta raíz de tu instalación de WordPress.
- Añade el siguiente código al final del archivo:
<Files xmlrpc.php> Order Deny,Allow Deny from all </Files>
3. Deshabilitar xmlrpc.php mediante functions.php
También puedes desactivarlo añadiendo código al archivo functions.php de tu tema:
- Ve al panel de administración de WordPress.
- Dirígete a Apariencia > Editor de temas.
- Añade el siguiente código al functions.php de tu tema o child theme:
remove_action('xmlrpc_rsd_apis', 'xmlrpc_rsd_apis'); remove_action('wp_head', 'xmlrpc_rsd_apis'); ¿Cómo comprobar si el xmlrpc.php está habilitado en tu web?
Para saber si tienes el xmlrpc.php WordPress activo, escribe esta URL en tu navegador:
http://tusitio.com/xmlrpc.php
- Si aparece el mensaje «XML-RPC server accepts POST requests only» → el xmlrpc.php está habilitado.
- Si ves un error o no carga nada → el xmlrpc.php está deshabilitado.
Preguntas frecuentes sobre xmlrpc.php
¿Qué es xmlrpc.php en WordPress?
¿Es peligroso tener xmlrpc.php habilitado?
¿Cómo desactivar xmlrpc.php en WordPress?
¿Necesito el archivo xmlrpc.php si uso Jetpack?
Conclusiones
Como has visto querido lector, deshabilitar el xmlrpc.php de WordPress será fundamental para mantener tu web libre de ciberdelincuentes si no lo necesitas activo.
Dejarlo habilitado por defecto expone tu WordPress a ataques de fuerza bruta, ataques DDoS y conexiones no autorizadas.
Por lo tanto, si no usas aplicaciones externas que dependan del xml-rpc WordPress, desactívalo cuanto antes mediante un plugin, el .htaccess o el functions.php.
Espero que este post te haya servido de ayuda. Cualquier duda, en los comentarios.
¡Hasta la próxima!